Microsoft 365 beveiliging staat op vijf basisonderdelen: een helder dreigingsbeeld, een mailfilter dat verder gaat dan de standaardinstelling, MFA en conditional access die overal verplicht zijn, apparaatbeheer met Microsoft Intune en Secure Score als meetpunt. De meeste incidenten ontstaan niet door een geavanceerde aanval. Ze ontstaan doordat een van die vijf onderdelen ergens op standaard is blijven staan. Multi-factor authenticatie alleen al vermindert het risico op accountcompromittering met meer dan 99 procent, blijkt uit onderzoek van Microsoft. Secure Score maakt zichtbaar waar je organisatie nu staat en welke aanbeveling de meeste impact heeft. Conditional access voegt daar de voorwaarden aan toe: wie mag erbij, en onder welke omstandigheden precies. Twijfel je of die vijf onderdelen overal daadwerkelijk staan, en niet alleen bij de afdelingen waar toevallig iemand ernaar gekeken heeft? Een assessment als het Cyber Security Assessment Tool (CSAT) stelt dat objectief vast, in plaats van dat je erop moet gokken.
Microsoft 365 beveiliging bestaat uit vijf onderdelen, geen losse instellingen
Microsoft 365 beveiliging is de manier waarop een organisatie de standaardbeveiliging van Microsoft 365 aanvult met eigen beleid voor dreigingsherkenning, mail, toegang, apparaten en meting, zodat de omgeving weerbaar is tegen de aanvallen die daadwerkelijk voorkomen. Vijf instellingen werken daarbij samen en versterken elkaar: zet je er een enkele aan zonder de rest, dan blijft het effect beperkt.
Een IT-manager die net begint aan dit onderwerp, treft meestal een tenant aan die deels beveiligd is: MFA staat aan voor de helft van de gebruikers, het mailfilter draait op de standaardinstelling en niemand heeft ooit naar de Secure Score gekeken. Dat is geen uitzondering. Bij I-Experts zien we bij onze klanten dat de basis vaker halfslachtig is ingericht dan volledig ontbreekt: er is wel wat gedaan, maar niet overal en niet consistent.
Het Nationaal Cyber Security Centrum concludeert in het Cybersecuritybeeld Nederland van 26 november 2025 dat veel digitale incidenten hun oorzaak vinden in het niet op orde hebben van digitale basishygiëne. Alleen al in 2024 registreerde men in Nederland minimaal 121 unieke ransomware-incidenten. Dat is geen abstract dreigingsbeeld, dat zijn organisaties die dezelfde vijf onderdelen hadden kunnen afvinken die hieronder staan.
Dreigingsbeeld Basis
Weten welk type aanval je organisatie het meest raakt en die het zwaarst laten wegen bij de keuze van maatregelen.
Mailfilter Vaak op standaard
Het basisfilter draait altijd, maar herkent de best gemaakte imitatiemail niet zonder aanvullende instellingen.
Toegang: MFA en conditional access Grootste impact
Toegang beperken tot de juiste persoon, in de juiste situatie: dit onderdeel voorkomt de meeste accountcompromittering.
Apparaatbeheer Vaak buiten beeld
Een correct aangemeld account op een onbeheerd apparaat is nog steeds een open deur.
Secure Score Meetpunt
Zonder meting weet je niet of de vier onderdelen hiervoor daadwerkelijk overal staan, of alleen op papier.
De volgorde hierboven is niet toevallig: dreigingsbeeld eerst, omdat je anders in het wilde weg maatregelen neemt, en Secure Score als laatste, omdat dat pas iets zegt zodra de andere vier onderdelen ergens op staan. Elke sectie hieronder werkt er een uit.
Wat is Microsoft Secure Score en wat is een goede score?
Microsoft Secure Score is een meting van de beveiligingspostuur van je organisatie op een schaal die hoger wordt naarmate je meer aanbevolen acties hebt doorgevoerd. Volgens de eigen documentatie van Microsoft laat dat een trend over de tijd zien en een vergelijking met soortgelijke organisaties, meer dan een momentopname alleen.
Een concreet cijfer voor “een goede score” bestaat niet, en dat is precies waar veel IT-managers vastlopen: ze zoeken een getal om tegen te vergelijken, terwijl Secure Score bedoeld is als richting, niet als eindstreep. Wat wel telt: elke aanbeveling heeft een eigen impactscore, en die impact verschilt sterk. MFA voor beheerdersaccounts activeren levert doorgaans veel meer op dan een klein cosmetisch punt ergens onderaan de lijst.
In de praktijk merken we dat een score die drie maanden stilstaat een duidelijker signaal is dan het cijfer zelf. Stilstand betekent meestal dat niemand meer naar het dashboard kijkt, niet dat de organisatie klaar is. Koppel Secure Score aan een terugkerend moment, bijvoorbeeld een kwartaalreview: een eenmalige actie bij de inrichting raakt binnen een jaar alweer achterhaald.
Secure Score staat in het Microsoft 365 Defender-portaal, onder Secure Score. Elke aanbeveling toont direct de impactscore en het aantal gebruikers dat de wijziging raakt, zodat je niet zelf hoeft te schatten wat prioriteit verdient.
Behandel Secure Score niet als doel op zich: een organisatie kan technisch een hoge score halen en toch een basisonderdeel missen dat de score niet meeweegt, zoals apparaatbeheer bij een klein aantal privé-apparaten. Loop daarom ook de andere vier onderdelen uit deze gids periodiek na, ook de onderdelen die niet in de aanbevelingenlijst van Secure Score voorkomen.
Het mailfilter is je eerste verdedigingslinie tegen phishing
Elke Microsoft 365-mailbox heeft standaard basisbescherming tegen spam en bekende malware. Die basis stopt de grove pogingen. Een factuur van een vaste leverancier of een verzoek van “de directeur” met een net iets ander e-mailadres glipt er vaak doorheen.
Microsoft Defender for Office 365 voegt daar drie dingen aan toe die de standaardbescherming niet heeft: impersonatiebescherming voor specifieke gebruikers en domeinen, instelbare phishingdrempels per type e-mail, en detectie op basis van machine learning voor de meer geavanceerde pogingen. Dat sluit precies aan op wat een phishingmail in de praktijk doet: een bekende afzender imiteren en op urgentie drukken, een dreigende accountblokkade, een spoedbetaling, een gemiste levering.
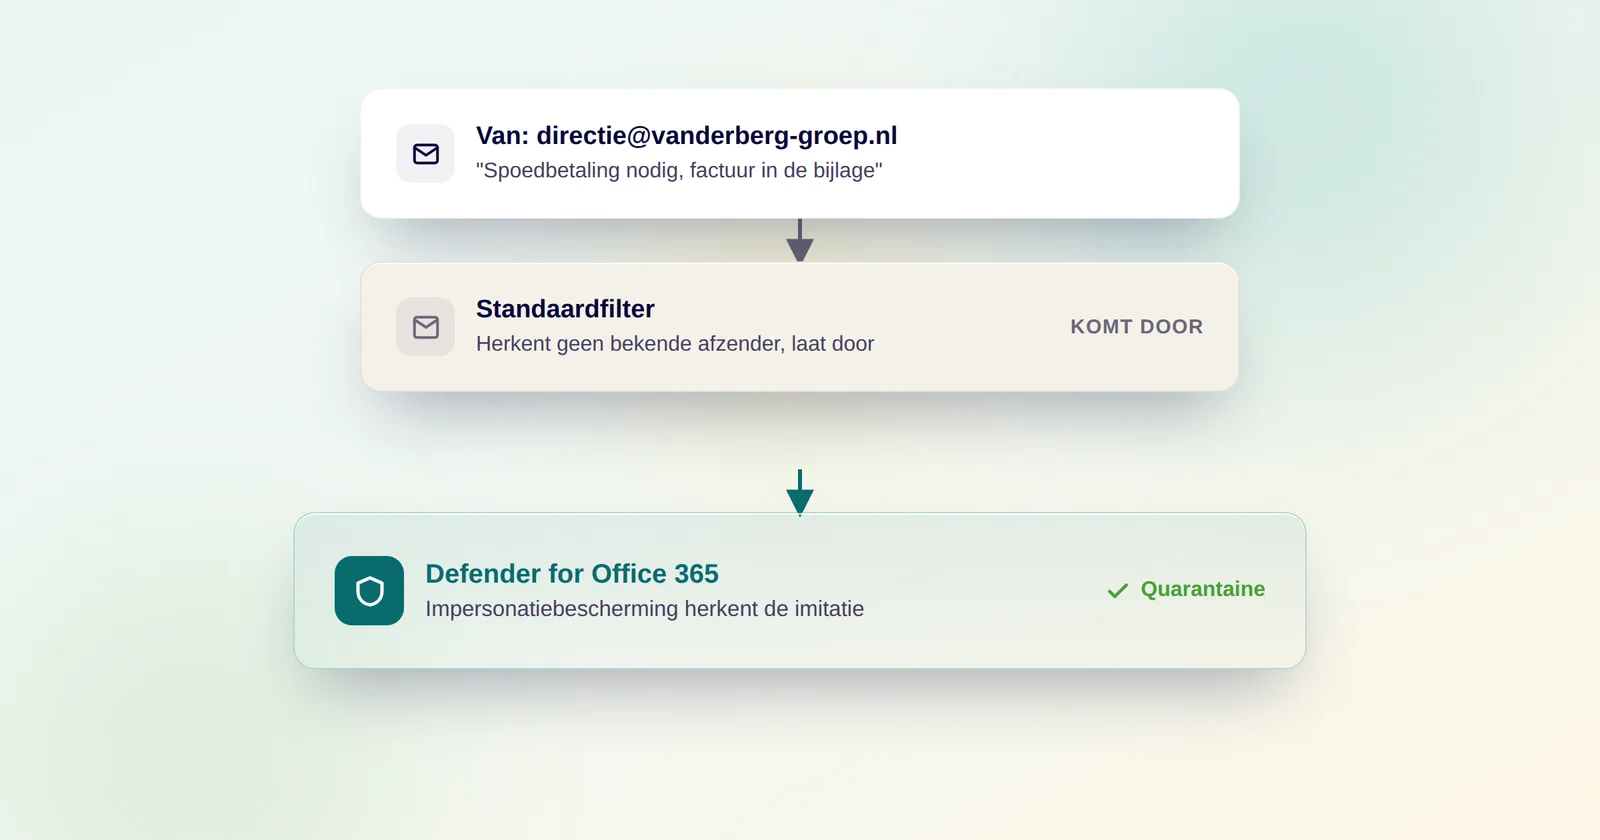
- Impersonatiebescherming. Herkent wanneer een mail zich voordoet als een specifiek genoemd persoon of domein binnen je organisatie.
- Instelbare drempelwaarden. Je bepaalt zelf hoe streng het filter reageert op signalen van phishing, per type afzender.
- Detectie op basis van machine learning. Vangt patronen die niet in een vaste regel te vangen zijn, ook bij een mail die nog niet eerder is gezien.
- Veilige koppelingen en bijlagen. Controleert links en documenten op het moment van openen, niet alleen bij binnenkomst.
Een medewerker die getraind is om phishing te herkennen, blijft nodig: geen enkel filter vangt alles. Maar een filter dat op de standaardinstelling draait, legt te veel van dat werk bij die medewerker neer, terwijl de techniek een groot deel daarvan al voor zijn rekening kan nemen.
Bij I-Experts zien we bij onze klanten dat een geactiveerd, maar nooit afgesteld mailfilter een van de meest onderschatte risico’s is. De instelling staat er wel, alleen is hij nooit aangepast op het eigen mailverkeer: welke externe partijen mailen structureel facturen, wie stuurt normaal gesproken geen spoedverzoeken. Zonder die afstemming mist het filter juist de imitaties die op maat voor jouw organisatie zijn gemaakt.
MFA en conditional access: wie mag erbij, en onder welke voorwaarden
Een aanvaller die via een datalek een wachtwoord in handen krijgt, komt bij een account zonder MFA zo naar binnen: gebruikersnaam en wachtwoord zijn voldoende. MFA verplichten is daarom de maatregel met de grootste impact op deze hele lijst. Onderzoek van Microsoft laat zien dat MFA het risico op accountcompromittering met 99,22 procent vermindert over de hele onderzochte populatie, en met 98,56 procent zelfs in gevallen waarbij inloggegevens al gelekt waren. Geen enkele andere losse maatregel uit dit artikel komt in de buurt van dat verschil.
Toch is “MFA staat aan” niet hetzelfde als “MFA is verplicht overal”. In veel tenants kunnen gebruikers een tweede factor nog uitzetten, of geldt de eis alleen voor nieuwe accounts. Conditional access, de beleidsengine van Microsoft Entra, dicht dat gat: eenvoudige als-dan-regels die ná de eerste verificatie worden toegepast. Een veelgebruikte regel is MFA verplichten voor elke beheerdersrol en het blokkeren van verouderde verificatieprotocollen die geen MFA ondersteunen.
Denk aan een aanmelding vanaf een onbekend land, midden in de nacht, op een account dat normaal alleen kantooruren gebruikt. MFA alleen laat die aanmelding gewoon door zodra de code is ingevoerd. Conditional access kan diezelfde aanmelding blokkeren of een extra controle afdwingen, precies omdat de omstandigheden afwijken van het normale patroon.
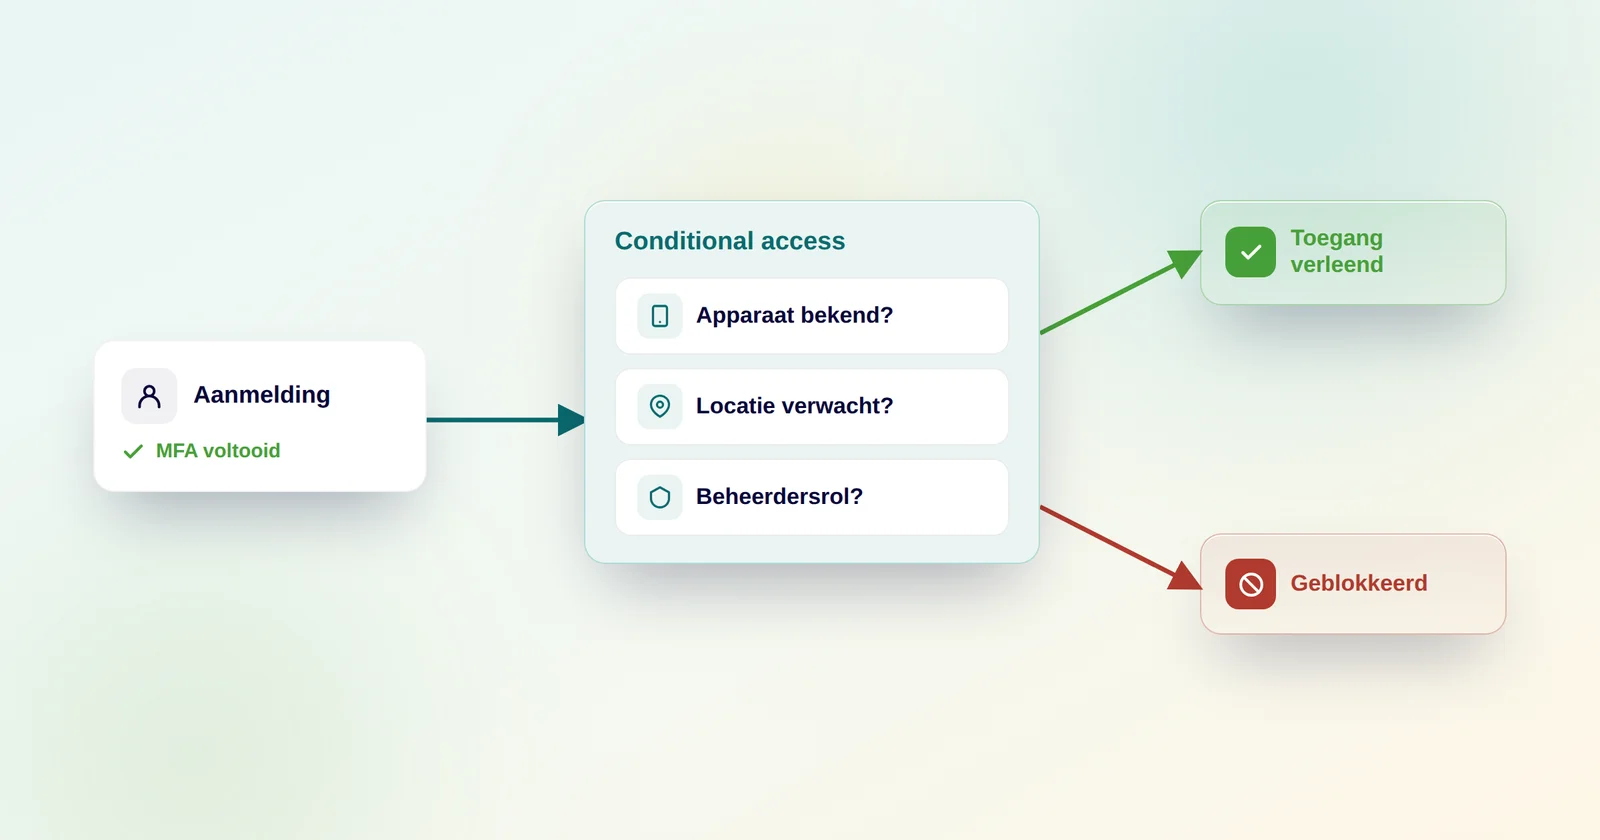
Zet je toegangsbeleid dus niet in twee losse stappen op, eerst MFA en dan ooit conditional access. Ontwerp ze in één keer samen: activeer MFA organisatiebreed en stel in dezelfde beleidsronde de conditional-accessregels in voor beheerders, onbekende locaties en verouderde protocollen.
Wat houdt apparaatbeheer met Microsoft Intune in?
Microsoft Intune controleert of een apparaat aan je beveiligingseisen voldoet voordat het bij bedrijfsmail of -documenten mag: een actueel besturingssysteem, versleuteling aan, geen jailbreak of root-toegang. Voldoet een laptop of telefoon niet aan die eisen, dan blokkeert Intune de toegang tot bedrijfsdata, los van of het account zelf correct is aangemeld.
Dat onderscheid is precies waarom apparaatbeheer los staat van toegangsbeleid. MFA en conditional access controleren wie er inlogt en onder welke omstandigheden. Intune controleert waarmee. Een medewerker met een correct account en een correcte MFA-code op een verouderde, onversleutelde privételefoon is nog steeds een risico dat de vorige sectie niet afvangt.
Bij veel organisaties blijft precies deze groep buiten beeld: privé-apparaten die met een oude BYOD-afspraak ooit toegang kregen en nooit zijn opgenomen in het beheer. Dat is geen uitzonderingsgeval meer sinds thuiswerken de norm is geworden, en het is meteen de reden waarom apparaatbeheer op deze lijst staat naast MFA, niet erna als bijzaak.
Een apparaat dat ooit is goedgekeurd, blijft niet automatisch goedgekeurd. Zonder periodieke compliance-controle in Intune valt een verouderd apparaat pas op als er al iets is misgegaan.
Richt compliance-beleid daarom in als doorlopende controle: elk apparaat wordt periodiek opnieuw beoordeeld, ook lang na de eerste registratie bij aanschaf. Intune herbeoordeelt een apparaat automatisch, maar alleen als het beleid daadwerkelijk actief staat voor alle apparaatgroepen, inclusief de privételefoons die via BYOD zijn toegevoegd. Twijfel je of dat bij jullie overal het geval is, dan is Microsoft Intune inrichten vaak de snelste weg om dat gat te dichten.
Microsoft 365 beveiliging zelf checken heeft een grens
Zelf de vijf onderdelen langslopen kan een eind komen, zeker met de zelfcheck verderop in deze sectie. Waar zelf checken vastloopt, is schaal: bij vijftien gebruikers overzie je het, bij tweehonderd gebruikers verspreid over meerdere afdelingen blijft “ik denk dat het overal staat” een gok zonder onderbouwing.
Een CSAT-assessment toetst objectief, per gebruiker en per instelling, welke van de vijf onderdelen daadwerkelijk staan. Dat gaat verder dan een steekproef bij de afdelingen waar toevallig iemand naar heeft gekeken; het verschil zit vooral in dekking en in de prioritering die eruit volgt.
| Aanpak | Zelf periodiek checken | CSAT-assessment |
|---|---|---|
| Dekking | Afhankelijk van wie er tijd voor vrijmaakt, vaak steekproefsgewijs | Systematisch per gebruiker en instelling, ongeacht tenantgrootte |
| Prioritering | Op eigen inschatting, zonder externe benchmark | Op basis van impact, vergelijkbaar met de aanbevelingen achter Secure Score |
| Tijdsbeslag intern | Loopt door naast het reguliere beheerwerk | Eenmalige inspanning, resultaat in een afgebakend traject |
| Vervolgstap | Zelf bepalen wat je met de bevindingen doet | Concrete doorloop naar securityprojecten en structureel beheer |
Geen van beide aanpakken sluit de andere uit. Onze ervaring leert dat een assessment het meest oplevert net na een periode van groei of verandering, een fusie, een nieuwe vestiging, een golf aan thuiswerkapparaten, omdat dat precies de momenten zijn waarop de basis het snelst uit de pas gaat lopen.
Doorloop eerst de zelfcheck hieronder. Scoor je op meerdere punten laag, dan is dat op zich al een reden om verder te kijken dan een eigen inschatting.
Scoor je hier laag of gemiddeld, dan is dat geen reden tot paniek. Het is wel het moment om te bepalen of je dat zelf verder oppakt, of dat een CSAT-assessment het voor je in kaart brengt.
Onthoud dit
De vijf onderdelen hierboven zijn stuk voor stuk technisch simpel te configureren. Wat meestal ontbreekt, is overzicht: weten wat er al staat en wat nog niet. Een assessment brengt precies dat overzicht in kaart.
Is de basis eenmaal op orde, dan is Managed Services voor Microsoft 365 de logische vervolgstap om updates, monitoring en nieuwe aanbevelingen structureel te blijven oppakken; zonder die opvolging zakt de basis binnen een jaar vaak weer terug.
Veelgestelde vragen over Microsoft 365 beveiliging
Wat is Microsoft Secure Score en wat is een goede score?
Wat doet conditional access (voorwaardelijke toegang) in Microsoft 365?
Hoe herken je phishingmails en wat doet het spamfilter in Microsoft 365?
Is multi-factor authenticatie (MFA) verplicht te stellen in Microsoft 365?
Wat houdt apparaatbeheer met Microsoft Intune in voor de beveiliging?
Wanneer laat je een beveiligingsassessment zoals het CSAT uitvoeren?
Versiegeschiedenis
September 2026: eerste publicatie. Cijfers over MFA-effectiviteit en Secure Score gecontroleerd tegen de actuele documentatie van Microsoft en het Cybersecuritybeeld Nederland van het NCSC.
